HUB SOLUTION · EDITORIAL
토토솔루션 재로그인, 다른 계정으로 돌아오면 누구의 초안일까
토토솔루션 관리자에서 안내문을 작성하다 세션이 만료됐고, 재로그인 창에는 교대 담당자의 계정이 입력돼 있다고 가정하자. 이때 작성하던 내용이 그대로 나타나면 누구의 작업을 이어 가는 것일까. 카지노솔루션 구매에서도 입력 보존 여부와 함께 복구할 사람과 저장할 대상을 확인해야 한다. 아래는 제공된 공식 자료를 응용한 편집 제안이며 특정 제품의 구현이나 시험 결과가 아니다.
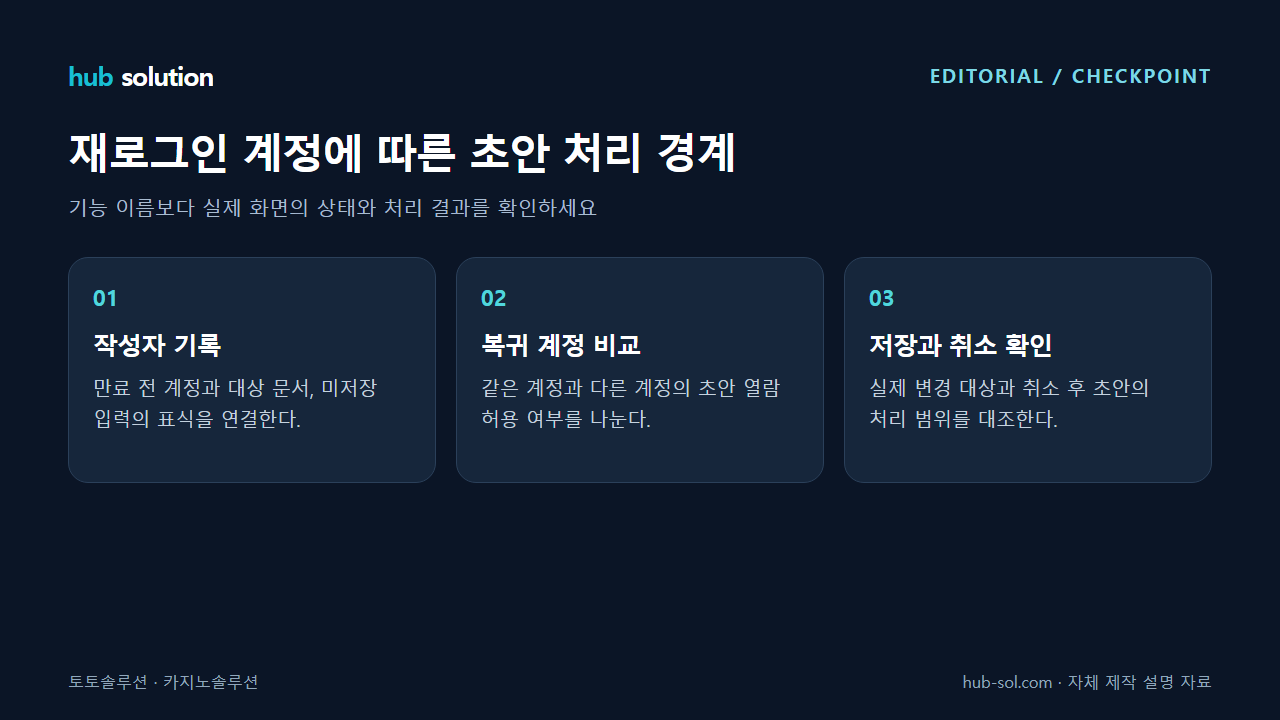
24초 핵심 요약
글의 핵심을 자막과 도식으로 정리한 자체 제작 설명 영상입니다. 음성은 포함하지 않습니다.
영상 대본 보기
초안은 누구의 작업인가 가가 작성하던 중 세션이 만료되고 나로 로그인하는 가상 흐름을 계정별로 나눠 표시한다.
인증과 복구를 따로 판정 로그인 성공 다음에 이전 초안의 열람 허용을 별도 관문으로 두고 합의한 정책을 대조한다.
남은 창의 저장 대상 확인 현재 계정과 원래 작성자, 대상 문서를 연결해 다른 사람의 입력이 잘못 저장되지 않는지 살핀다.
취소 이후도 확인 복구 취소 뒤 원래 계정으로 돌아와 초안이 남는지, 삭제되는지 합의한 범위와 비교한다.
복구 범위에 계정 경계를 추가하자
허브솔루션 샘플안내는 이미지와 부연설명으로 화면을 소개하고 직접 접속은 별도 문의로 안내한다. 공개 이미지로는 계정을 바꿔 로그인했을 때 초안이 어떻게 처리되는지 알 수 없다. 공급자에게 초안 보존 기능의 제공 여부, 적용 양식, 원래 작성자를 구별하는 기준부터 묻자. 공용 기기나 교대 접속을 허용하는 운영 조건도 함께 전달해야 질문의 범위가 분명해진다.
검수표에는 원래 작성 계정, 재로그인 계정, 대상 안내문, 미저장 입력의 표식, 복구 허용 여부를 적도록 제안한다. 같은 계정으로 돌아오는 조건과 다른 계정으로 돌아오는 조건을 별도 행으로 두자. 조직 이름이 같거나 같은 기기를 사용한다는 이유로 초안 공유를 허용했다고 해석하지 않는다. 계정 간 인계가 필요하다면 지원 기능과 승인 절차를 따로 설명받는다.
참고: [4]
로그인 성공과 초안 열람 허용을 나누자
OWASP는 세션이 같은 사용자와 연결된 요청을 묶고 인증과 접근통제를 연결한다고 설명한다. 이를 편집 업무에 적용하면 재로그인 성공과 이전 초안의 열람 허용을 다른 판정으로 둘 수 있다. 새로 인증된 사람이 누구인지 확인한 뒤 어떤 작업을 다시 보여 줄지는 제품의 업무 정책으로 설명받아야 한다. 로그인에 성공했다는 안내만으로 이전 입력을 열어도 된다는 결론을 내리지 말자.
가상 계정 가로 안내문 제목에 작성자 가 확인본이라는 표식을 넣고 저장하지 않은 상태를 준비하자. 공급자가 허용한 방법으로 세션을 만료시킨 뒤 계정 나로 로그인한다. 제안하는 기본 기대값은 별도 인계 승인이 없는 나에게 가의 미저장 내용이 노출되거나 나의 작업으로 저장되지 않는 것이다. 같은 계정 가로 돌아오는 비교 조건도 실행해 계정 변경 때문에 적용된 제한인지 구별한다.
참고: [1]
남은 편집창에서도 현재 계정을 알려야 한다
MDN은 Set-Cookie를 서버가 브라우저에 쿠키를 보내고 이후 요청에서 돌려받도록 하는 응답 헤더로 설명한다. 이 전달 방식이 초안의 작성자나 공유 범위를 정하지는 않는다. 따라서 구매자는 인증 상태를 유지하는 수단과 화면에 남아 있는 편집 내용의 귀속을 따로 질문하자. 쿠키 설정을 확인했다는 이유로 계정 전환 뒤 초안 처리까지 확인됐다고 기록해서는 안 된다.
제품이 여러 탭 사용을 허용한다면 가의 편집창을 남기고 다른 탭에서 나로 재로그인하는 조건을 협의하자. 원래 탭으로 돌아왔을 때 현재 계정, 초안의 작성자, 저장 가능 여부를 어떻게 알리는지 관찰한다. 제안 기준은 이전 계정 이름과 활성 저장 버튼만 남아 작업 주체를 오해하게 하지 않는 것이다. 계정 변경을 즉시 알리지 못하는 구성이라면 어느 행동에서 확인하고 어떻게 중단하는지 설명받는다.
참고: [2]
내용을 남기는 것과 제출을 허용하는 것은 다르다
OWASP가 설명하는 인증과 접근통제의 연결을 저장 단계에도 적용해 보자. 화면에 입력이 남았다는 관찰과 현재 계정으로 해당 대상을 수정할 수 있다는 판단은 구분할 필요가 있다. 이 글에서는 계정 변경 후 저장을 허용한다면 현재 작업자, 대상 문서, 제출할 내용을 다시 확인하도록 제안한다. 이는 공식 문서가 정한 초안 인계 규칙이 아니라 구매자가 공급자와 합의할 조건이다.
가에게만 수정이 허용된 가상 안내문과 나도 수정할 수 있는 별도 안내문을 준비하자. 나로 재로그인한 뒤 남아 있는 편집창에서 저장을 실행하고, 공급자가 제시한 처리 근거와 별도 조회 결과를 대조한다. 기대값은 허용하지 않은 대상이 변경되지 않고 입력이 다른 안내문에 붙지도 않는 것이다. 저장이 거부됐을 때에는 미저장 내용의 처리와 다음 행동을 안내하는지 확인하며, 자동 제출 여부도 별도 항목으로 남긴다.
참고: [1]
취소와 인계까지 구매 조건으로 적자
샘플안내는 관리자 운영 가능성을 비교할 자료를 제공하지만 계정 변경 뒤 복구 취소나 작업 인계를 입증하지는 않는다. 구매자는 재로그인 취소, 원래 계정으로 다시 접속, 승인된 인계라는 세 경로를 구분해 지원 여부를 설명받자. 초안을 버린다는 행동도 현재 화면에서 숨기는 것인지 보관된 초안까지 삭제하는 것인지 범위를 합의해야 한다. 없는 기능은 기본 제공으로 전제하지 않는다.
마지막 검수에서는 나로 로그인한 뒤 복구를 취소하고, 다시 가로 로그인하는 순서를 준비하자. 나에게 내용이 보이지 않는지와 가의 초안이 합의한 정책대로 남거나 삭제되는지를 각각 대조한다. 안내 문구에는 현재 계정, 복구하지 않은 이유, 가능한 다음 행동을 담도록 제안한다. 휴대전화·태블릿·데스크톱과 두 테마에서도 해당 정보와 취소 선택을 읽을 수 있는지 살피고, 재현하지 못한 조건은 미확인으로 남긴다.
참고: [4]
참고자료 및 출처
아래 공식 문서와 사이트 안내를 참고해 작성한 설명입니다. 검수 시나리오와 체크리스트는 이를 적용한 제안이며, 실제 제품 테스트 결과를 뜻하지 않습니다.
- Session Management - OWASP Cheat Sheet Series자료 확인: 2026-11-06
- Set-Cookie header - HTTP | MDN자료 확인: 2026-11-06
- 샘플안내 | 토토솔루션자료 확인: 2026-11-06