HUB SOLUTION · EDITORIAL
카지노솔루션 인수인계, 계정을 넘기면 자동 갱신도 이어질까
카지노솔루션 관리 계정을 후임자에게 넘겼는데 인증서 갱신 작업은 이전 담당자의 자격증명을 사용하고 있다면 인계가 끝났다고 볼 수 있을까. 토토솔루션 구매 상담에서도 로그인 가능한 사람과 자동 작업을 실행하는 주체를 함께 확인해야 한다. 이번 글은 담당자 부재 때의 승인 절차에서 나아가, 계정 교체가 연결된 작업에 미치는 영향을 다룬다. 아래 확인표와 사례는 제공된 공식 자료를 응용한 편집 제안이며 특정 제품의 기능이나 시험 결과가 아니다.
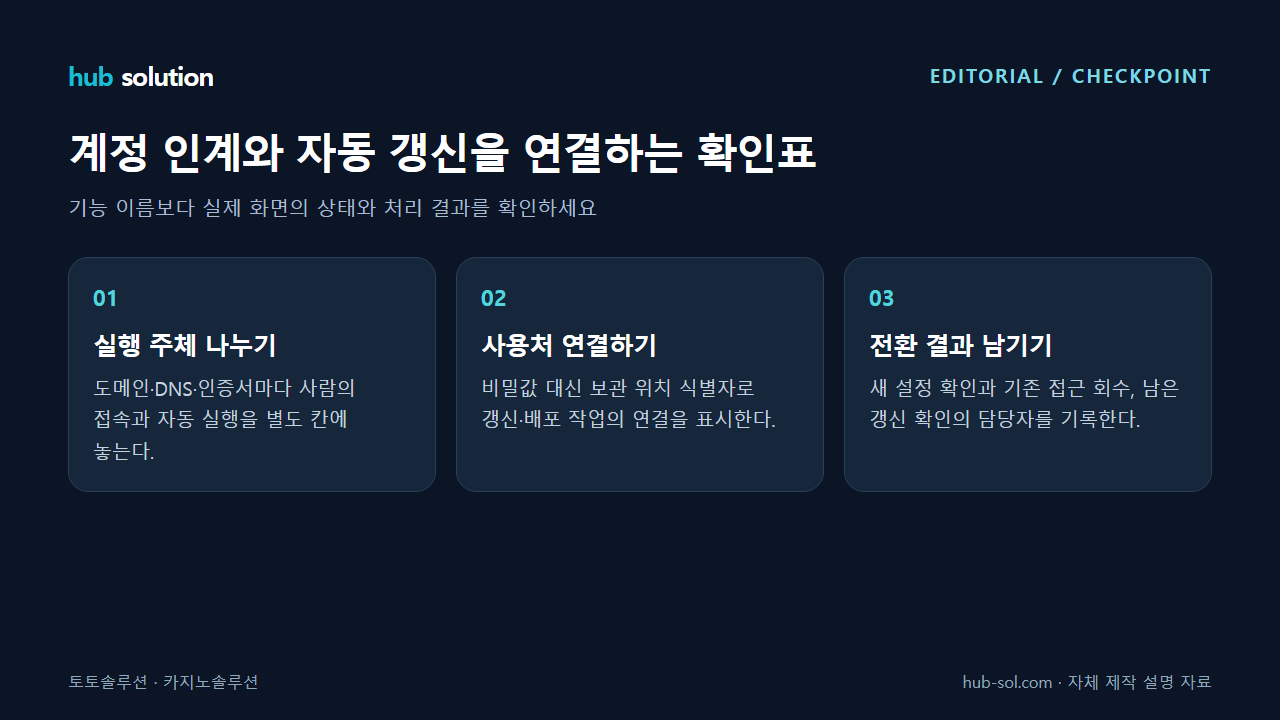
24초 핵심 요약
글의 핵심을 자막과 도식으로 정리한 자체 제작 설명 영상입니다. 음성은 포함하지 않습니다.
영상 대본 보기
계정 전달 뒤에도 남는 작업 후임자의 로그인 성공과 자동 갱신의 실행 준비를 나눠 확인합니다.
관리 대상별 실행 주체 도메인·DNS·인증서마다 사람이 쓰는 계정과 자동 작업의 주체를 연결합니다.
교체 전에 사용처 확인 자격증명이 연결된 작업을 먼저 적고 설정 변경과 확인, 회수 순서를 합의합니다.
다음 갱신의 책임까지 아직 실행하지 않은 갱신은 미확인으로 남기고 후속 확인 시점과 담당자를 정합니다.
인계 목록에 사람과 자동 작업을 함께 적는다
허브솔루션 임대 안내는 도메인·SSL·서버 관리 방식을, 분양 안내는 관리 권한과 산출물 범위를 상담 확인사항으로 제시한다. 이 설명만으로 자동 갱신 설정이나 실행 계정까지 인계된다고 판단할 수는 없다. 구매자는 도메인 등록 관리, DNS 설정, 인증서 적용을 나누고 각 항목에 사람이 직접 수행하는 작업과 예약된 작업이 있는지 설명받자.
가상의 인수표에는 대상, 관리 서비스, 사람의 접속 계정, 자동 실행 주체, 사용하는 자격증명의 보관 위치 식별자, 확인 담당자를 적도록 제안한다. 공급자가 모든 항목을 관리한다면 구매자에게 직접 접근권을 주는지보다 어떤 관리 결과를 제공하는지 명확히 하자. 자동 작업이 없거나 구매자가 확인할 수 없다면 각각 해당 없음과 공급자 확인 필요로 구분한다.
접속 성공과 갱신 경로의 준비를 구분한다
MDN은 서버 인증서가 공개키를 도메인 이름과 연결하며, 호스팅 서비스가 인증서와 서버 설정을 대신 관리할 수도 있다고 설명한다. 이를 인수 기준에 적용하면 현재 HTTPS 접속이 되는 상태와 다음 갱신을 수행할 조건을 갖춘 상태는 별개다. 현재 인증서를 확인한 결과를 미래 갱신의 성공 증거로 확대하지 말고, 실제 관리 방식부터 공급자에게 묻자.
예를 들어 구매자는 도메인 관리 화면에 로그인할 수 있지만 인증서는 별도 호스팅 계정에서 관리되는 상황을 가정하자. 확인표에는 현재 적용 대상, 갱신 실행 위치, 필요한 접근 수단, 실패를 확인할 담당자를 연결한다. 관리형 서비스라면 인증서 파일을 반드시 넘겨받도록 요구하기보다 제공되는 관리 범위와 확인 근거를 받는다. 갱신 경로를 확인하지 못한 항목은 접속 정상과 별도로 미확인으로 남긴다.
참고: [1]
비밀값 대신 사용처의 연결을 인계한다
OWASP는 비밀정보의 용도와 위치를 파악할 수 있어야 하며 접근에 최소 권한 원칙을 적용하도록 안내한다. 이 원칙을 상담에 적용해 비밀번호 목록만 받는 대신 자격증명마다 사용하는 작업과 관리 위치를 연결하도록 제안한다. 계정 이름이 같아 보여도 사람의 로그인과 자동 작업이 같은 비밀값을 사용하는지는 별도 확인사항이다.
가령 공급자가 DNS 변경용 자격증명 하나를 인증서 갱신과 배포 작업에 함께 사용한다고 설명했다면, 인수표에 두 사용처를 각각 적자. 이는 가상의 구성 예시이며 실제 공유 여부는 설명받아야 한다. 일반 문서에는 비밀값 원문을 넣지 않고 보관 위치 식별자와 접근 담당자를 남긴다. 공유 중인 항목은 교체 영향 확인 대상으로 표시하고, 구매자에게 불필요한 다른 서비스 권한까지 전달하는 방식은 피하도록 협의한다.
참고: [2]
교체 순서는 연결된 작업을 기준으로 합의한다
OWASP는 비밀정보 교체를 자동화하거나 적절한 기술 지원으로 뒷받침하도록 권고한다. 구체적인 교체 순서는 실제 서비스의 지원 방식에 맞춰 정해야 한다. 이 글에서는 새 접근 수단 준비, 사용처 설정 변경, 동작 확인, 기존 접근 수단 회수를 각각 담당 업무로 나누도록 제안한다. 새 자격증명과 기존 자격증명을 동시에 유지할 수 있다고 미리 전제하지 않는다.
가상의 인계에서 후임자의 접속은 확인됐지만 자동 갱신 설정 변경은 보류됐다고 하자. 이때 계정 인계 완료와 자동 작업 전환 보류를 함께 기록한다. 공급자에게 기존 접근 수단을 회수할 시점, 교체 중 허용할 작업 중단, 실패 시 대응 경로를 설명받자. 검수는 허용된 별도 환경이나 서비스가 제공하는 확인 절차로 요청하고, 확인되지 않은 운영 설정을 바꿔 결과를 추정하지 않는다.
첫 후속 작업까지 담당 범위를 남긴다
분양 안내가 제시하는 산출물과 유지보수 범위 확인을 인수 이후에도 적용해 보자. 문서를 받은 시점과 인계된 경로로 후속 작업을 확인한 시점을 나누는 것이 이번 제안이다. 다음 갱신이 계약 종료 뒤에 예정돼 있다면 누가 결과를 확인하고 실패를 접수할지 미리 적는다. 공개 안내가 이러한 후속 지원의 제공을 입증하는 것은 아니다.
최종 인수 기록에는 대상별 현재 상태, 연결된 자동 작업, 교체 여부, 확인 근거, 남은 확인 시점과 담당자를 남기자. 예를 들어 후임 접속은 확인됐지만 실제 갱신은 아직 수행되지 않았다면 두 상태를 그대로 보존한다. 이후 합의한 확인이 끝나면 해당 행만 갱신하고, 기존 자격증명의 회수 여부도 따로 대조한다. 구매자가 승인할 대상은 계정 목록의 전달뿐 아니라 남은 작업과 책임까지 설명된 인수 범위다.
참고자료 및 출처
아래 공식 문서와 사이트 안내를 참고해 작성한 설명입니다. 검수 시나리오와 체크리스트는 이를 적용한 제안이며, 실제 제품 테스트 결과를 뜻하지 않습니다.
- Transport Layer Security (TLS) - Security | MDN자료 확인: 2026-11-09
- Secrets Management - OWASP Cheat Sheet Series자료 확인: 2026-11-09
- 토토솔루션 임대 | 빠른 오픈 안내자료 확인: 2026-11-09
- 토토솔루션 분양 | 독립 운영 안내자료 확인: 2026-11-09